Доступ к системе и данным
Выбор компании при входе
Если доступна только одна активная компания, вход выполняется автоматически.
Если вы состоите в нескольких активных компаниях, после ввода логина и пароля система показывает экран «Выберите компанию».
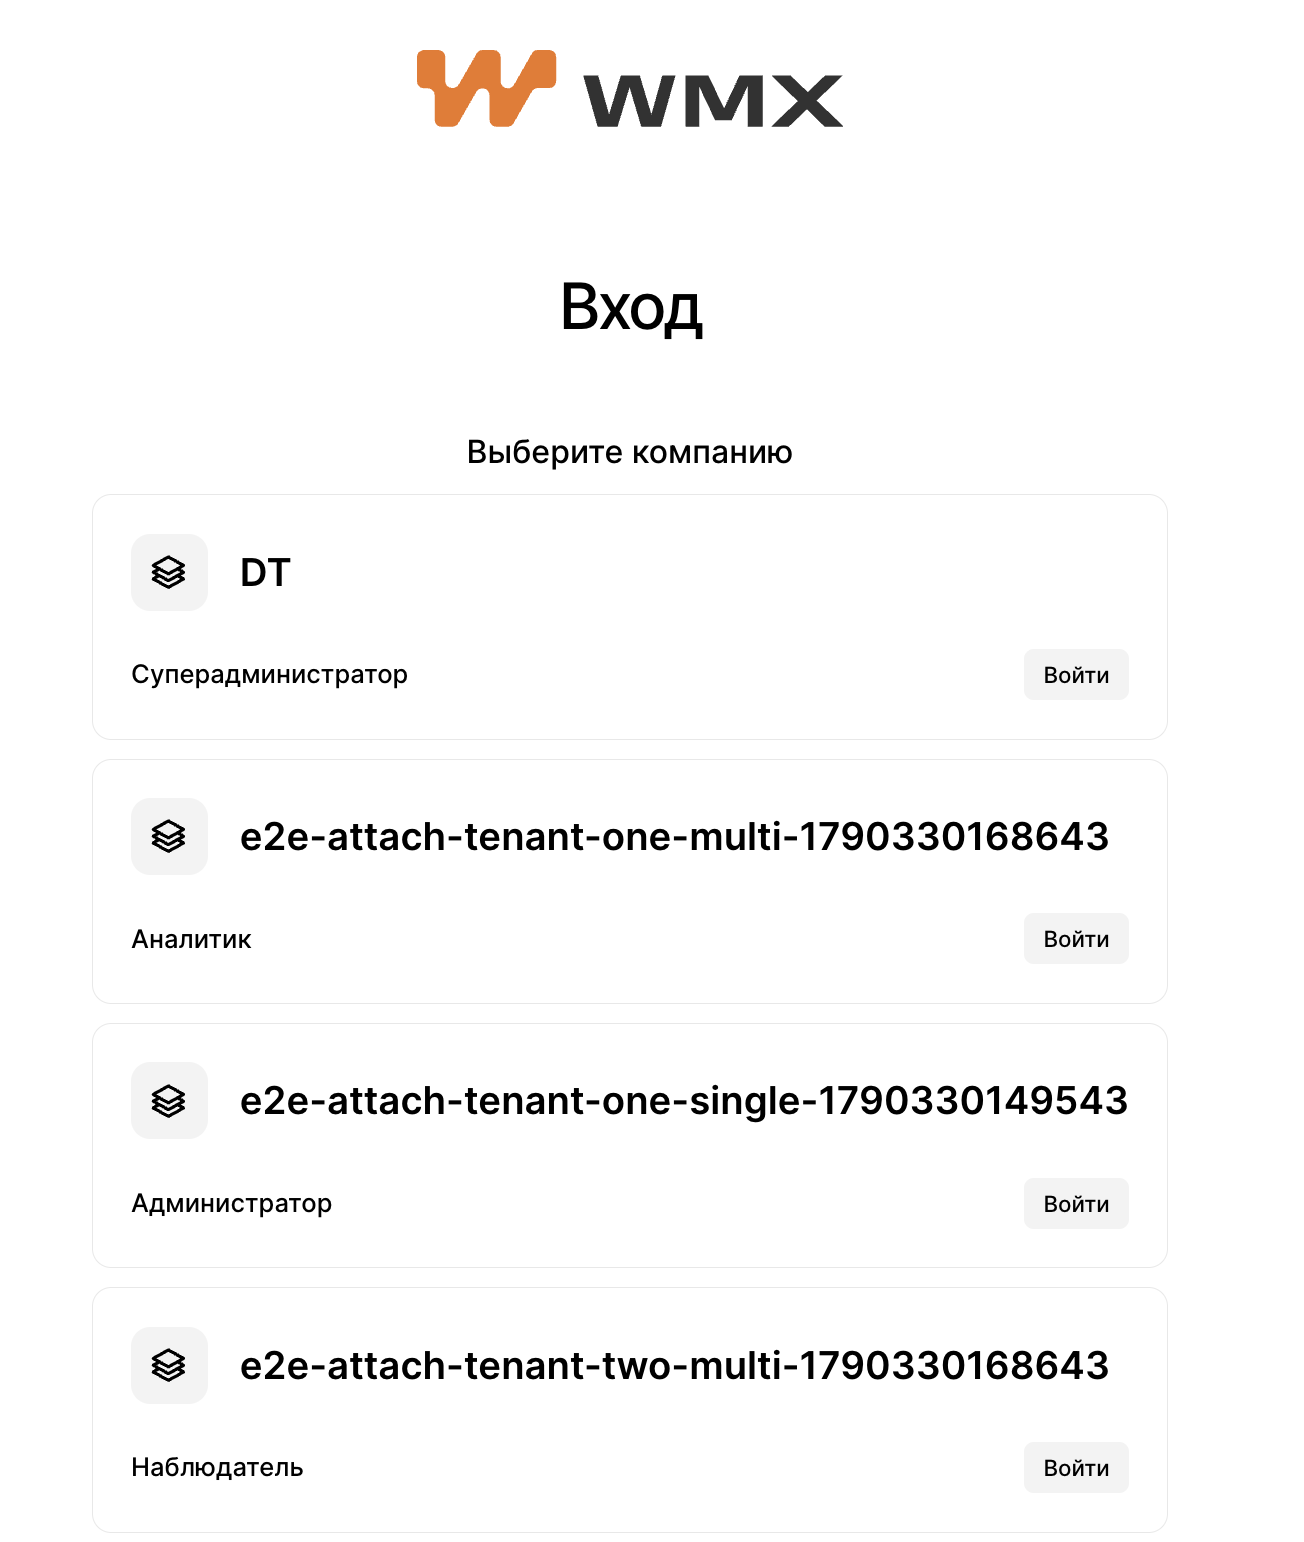
Для каждой компании отображаются:
-
название;
-
роль пользователя;
-
кнопка Войти.
Пользователь выбирает компанию, в контексте которой хочет начать работу.
Заблокированные, удалённые и неактивные связи с компаниями в список выбора не включаются.
Сменить компанию после входа можно в разделе Профиль.
Доступ к данным трафика
Данные трафика изолированы на уровне компании.
К данным трафика относятся:
-
приложения;
-
события;
-
структура API;
-
обнаруженные эндпоинты;
-
метрики;
-
оценка рисков;
-
чувствительные данные;
-
связанные настройки и отчёты.
Пользователь получает доступ к данным только при выполнении двух условий:
-
его учётная запись присоединена к соответствующей компании;
-
его роль в этой компании содержит необходимое разрешение.
После входа система показывает данные только выбранной текущей компании.
Для просмотра данных другой компании пользователь должен:
-
Быть отдельно присоединён к этой компании.
-
Иметь в ней роль с необходимыми разрешениями.
-
Выбрать компанию при входе или перейти в неё через раздел Профиль.
Административные полномочия не отменяют изоляцию данных.
Суперадминистратор не получает автоматический доступ к трафику всех партнёров и клиентов. Он видит данные трафика только тех компаний, к которым его учётная запись была отдельно присоединена.
Доступ к трафику по ролям
| Роль | Доступ к данным трафика |
|---|---|
| Суперадминистратор | Только в компаниях, к которым присоединена его учётная запись |
| Администратор партнёра | В текущей компании согласно разрешениям роли |
| Администратор клиента | Только в своём текущем клиенте |
| Аналитик | В текущей компании в пределах разрешений на чтение |
| Наблюдатель | В текущей компании в режиме чтения |
| Пользовательская роль | В текущей компании согласно настроенным разрешениям |
Определение итогового доступа
Итоговый доступ пользователя определяется сочетанием:
-
глобальной учётной записи;
-
выбранной компании;
-
членства пользователя в этой компании;
-
статуса членства;
-
назначенной роли;
-
разрешений роли;
-
принадлежности запрашиваемых данных выбранной компании.
Наличие разрешения в роли не отменяет границы компании.
Одна учётная запись может иметь разные роли в разных компаниях. После переключения компании система применяет роль и разрешения, назначенные пользователю именно в выбранной компании.